Bezpieczeństwo danych w chmurze — praktyczna checklista
Bezpieczeństwo danych w chmurze zależy jednocześnie od zabezpieczeń dostawcy oraz konfiguracji i procesów klienta. Dostawca zwykle chroni centrum danych i część platformy, ale klient nadal odpowiada za dane, konta, uprawnienia, ustawienia usług i sposób korzystania z nich. Sama migracja do chmury nie zabezpiecza informacji automatycznie.
Czy dane w chmurze są bezpieczne?
Mogą być bezpieczne, jeżeli architektura, konfiguracja i procesy odpowiadają ryzyku. Chmura nie jest z definicji ani bezpieczna, ani niebezpieczna. Dostawca może utrzymywać rozbudowane zabezpieczenia fizyczne i techniczne, lecz nie wie automatycznie, kto powinien mieć dostęp do danych klienta, jak długo je przechowywać i jaką kopię uznać za wystarczającą.
Bezpieczeństwo trzeba oceniać dla konkretnego obciążenia. Publiczny materiał marketingowy lub certyfikat dostawcy jest jednym z dowodów, ale nie zastępuje sprawdzenia ustawień usługi, podziału obowiązków, umowy, testu odtworzenia i planu reakcji.
Model współdzielonej odpowiedzialności
W chmurze odpowiedzialność jest dzielona między dostawcę i klienta. Granica zmienia się wraz z modelem IaaS, PaaS lub SaaS. Z perspektywy bezpieczeństwa najważniejsze jest nie samo przypisanie warstwy, lecz potwierdzenie, kto wykonuje kontrolę, kto sprawdza jej wynik i jaki dowód pozostaje po wykonaniu.
| Obszar | Dostawca zapewnia | Klient powinien potwierdzić |
|---|---|---|
| Tożsamość i dostęp | Mechanizmy IAM, logi i opcje MFA zgodne z zakresem produktu | Włączenie MFA, minimalne role, konta awaryjne i cykliczny przegląd uprawnień |
| Ochrona danych | Deklarowane szyfrowanie, trwałość usługi i funkcje kopii | Klasyfikację, klucze, retencję, niezależność kopii i test odtworzenia |
| Incydent | Monitoring własnej warstwy oraz kanał powiadomienia zgodny z umową | Monitoring własnej konfiguracji, runbook, kontakty, eskalację i zachowanie dowodów |
Ta tabela skupia się na wykonaniu kontroli. Pełny podział warstw on-prem, IaaS, PaaS i SaaS pokazuje macierz współdzielonej odpowiedzialności z diagramem do pobrania.
Najczęstsze zagrożenia dla danych w chmurze
Przejęcie konta
Phishing, ponowne użycie hasła, skradziony token lub niechronione konto administratora mogą otworzyć dostęp do wielu usług naraz.
Nadmierny dostęp
Stałe role administratora, stare konta i szerokie uprawnienia zwiększają skutki błędu lub przejęcia użytkownika.
Publiczny zasób
Magazyn danych, baza, panel lub klucz udostępniony publicznie może ominąć ochronę przewidzianą w projekcie.
Podatny element klienta
W IaaS i wielu PaaS klient nadal utrzymuje kod, zależności, obrazy, system lub część middleware.
Usunięcie lub ransomware
Replikacja może szybko powielić błędną zmianę. Bez odseparowanej kopii i testu odtworzenia nie ma pewnego powrotu.
Dostawcy i podprocesorzy
Główna platforma korzysta z ludzi, narzędzi i podmiotów wspierających. Zakres oceny nie kończy się na nazwie marki.
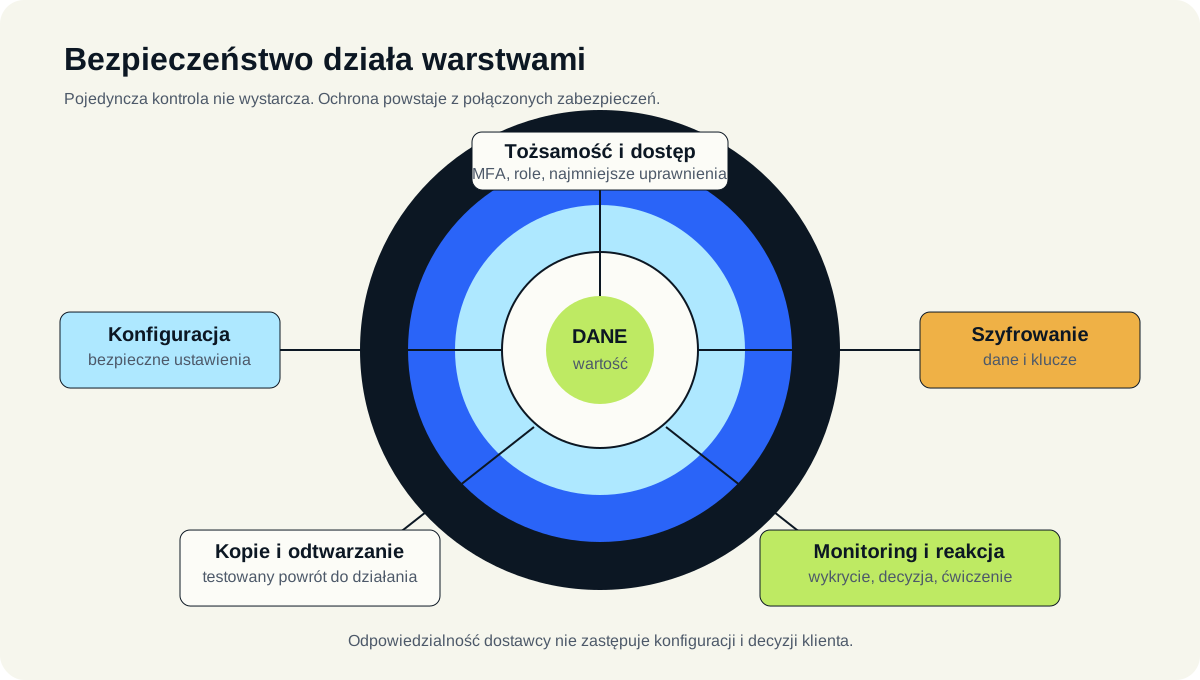
Checklista bezpieczeństwa według NIST CSF 2.0
NIST Cybersecurity Framework 2.0 porządkuje zarządzanie ryzykiem w sześciu funkcjach: Govern, Identify, Protect, Detect, Respond i Recover. Nie jest to certyfikat ani lista ustawień jednej platformy. Poniższa checklista przekłada ten cykl na praktyczne zadania dla chmury.
Odpowiedzialność i zasady
- wyznacz właściciela biznesowego, technicznego i bezpieczeństwa;
- zbuduj macierz klient–dostawca;
- ustal klasyfikację danych, docelowy czas odtworzenia (RTO), dopuszczalną utratę danych (RPO) i plan wyjścia;
- oceń dostawcę oraz łańcuch podprocesorów.
Wiedz, co chronisz
- inwentaryzuj konta, zasoby, dane, klucze i endpointy;
- oznacz dane osobowe, poufne i krytyczne;
- mapuj zależności poza chmurą;
- oceniaj ryzyko dla każdego obciążenia.
Ogranicz możliwość ataku
- wymagaj uwierzytelniania wieloskładnikowego (MFA) i najmniejszych uprawnień;
- szyfruj transmisję i dane w spoczynku;
- przechowuj sekrety w przeznaczonym magazynie;
- aktualizuj warstwy należące do klienta;
- utrzymuj odseparowane kopie.
Widoczność i alarmy
- centralizuj logi tożsamości, zmian, sieci i danych;
- chroń je przed modyfikacją;
- alarmuj o nowych administratorach i publicznym dostępie;
- monitoruj wyłączenie logowania, dryf konfiguracji i skoki kosztów.
Gotowy plan incydentu
- ustal kanał i poziom wsparcia dostawcy;
- przygotuj izolację zasobu oraz rotację kluczy;
- zabezpiecz ślady do analizy;
- ćwicz scenariusz bez podstawowego systemu zarządzania tożsamością i dostępem (IAM).
Sprawdzony powrót
- testuj odtworzenie i mierz realne RTO/RPO;
- dobieraj strefy lub regiony do ryzyka;
- sprawdzaj eksport oraz odtworzenie poza usługą;
- po incydencie aktualizuj kontrolki i dokumentację.
Szyfrowanie danych i zarządzanie kluczami
Szyfrowanie chroni poufność, ale nie rozwiązuje każdego problemu. Połączenie powinno być szyfrowane podczas transmisji, a dane — w spoczynku zgodnie z ryzykiem. W wielu usługach szyfrowanie jest domyślne, lecz nadal trzeba ustalić, kto kontroluje klucze, kto może ich użyć, jak są rotowane i co stanie się po ich utracie.
Jeżeli konto z prawem do odczytu zostanie przejęte, aplikacja może poprawnie odszyfrować dane napastnikowi. Dlatego szyfrowanie musi współpracować z kontrolą dostępu, MFA, logami i rozdzieleniem obowiązków. Kluczy i sekretów nie należy wpisywać do kodu, plików konfiguracyjnych obrazu ani komunikatorów.
Backup to nie to samo co replikacja
Replikacja zwiększa dostępność, kopiując bieżący stan danych. Może jednak skopiować także przypadkowe usunięcie, uszkodzenie logiczne albo zaszyfrowaną wersję pliku. Backup zachowuje punkty w czasie i pozwala odtworzyć dane zgodnie z ustaloną retencją.
- Określ RPO: ile najnowszych danych organizacja może utracić.
- Określ RTO: w jakim czasie system ma wrócić do działania.
- Utrzymuj wersjonowaną lub niezmienną kopię odseparowaną od głównego konta administracyjnego.
- Sprawdź, czy kopia obejmuje także konfigurację, klucze, zależności i instrukcję odtworzenia.
- Regularnie wykonuj pełny test odzyskania i zapisuj wynik, czas oraz problemy.
Chmura a RODO
RODO nie ustanawia ogólnego zakazu używania chmury. Jeżeli dostawca przetwarza dane osobowe na polecenie organizacji, jest zwykle podmiotem przetwarzającym, a organizacja pozostaje administratorem. Administrator powinien wybrać procesora zapewniającego wystarczające gwarancje i zawrzeć umowę spełniającą wymagania art. 28.
Trzeba ustalić cel i zakres przetwarzania, listę podprocesorów, lokalizację oraz ewentualne transfery poza EOG, środki bezpieczeństwa, zasady pomocy przy realizacji praw, naruszeniach i ocenie skutków dla ochrony danych (DPIA), a także zwrot lub usunięcie danych po zakończeniu usługi. Wymagany poziom środków zależy od ryzyka.
Ta sekcja ma charakter edukacyjny i nie jest poradą prawną. Sektor finansowy ma dodatkowy, odrębny kontekst regulacyjny, który nie należy do zakresu tego ogólnego poradnika.
| Kontrola | Minimalny dowód | Rozsądny rytm |
|---|---|---|
| Dostęp uprzywilejowany | Lista ról, aktywne MFA i wynik przeglądu | Co najmniej kwartalnie |
| Odtwarzanie danych | Raport z testu oraz osiągnięty czas odtworzenia | Po istotnej zmianie i cyklicznie |
| Monitoring | Test alertu z potwierdzoną eskalacją | Po zmianie reguł i cyklicznie |
| Reakcja na incydent | Protokół ćwiczenia, decyzje i właściciele działań | Co najmniej raz w roku |
Jak ocenić bezpieczeństwo dostawcy?
Porównanie należy zacząć od wymagań organizacji i konkretnej usługi. Ogólna deklaracja platformy nie mówi, czy wybrany produkt w danym regionie ma potrzebne logi, klucze, kopie i SLA. Kryteria techniczne połącz z umową i procesem operacyjnym.
- Poproś o jasny dokument współdzielonej odpowiedzialności dla konkretnej usługi.
- Sprawdź region danych, kopii i logów oraz aktualną listę podprocesorów.
- Zweryfikuj IAM, MFA, czasowe role, logowanie administracyjne i ochronę kont awaryjnych.
- Przeczytaj dokładne SLA, wyłączenia, procedurę incydentu i dostępny poziom wsparcia.
- Sprawdź szyfrowanie, właściciela kluczy, rotację i konsekwencje utraty klucza.
- Wykonaj test backupu, odtworzenia, eksportu i zamknięcia konta.
- Oceń certyfikaty i raporty audytowe jako dowody zakresowe, a nie uniwersalną gwarancję.
- Porównaj te same wymagania na wybranych platformach chmurowych.
Co zrobić po incydencie w chmurze?
W planie powinny znajdować się kontakty do dostawcy, właścicieli systemu, bezpieczeństwa, inspektora ochrony danych i osób decyzyjnych. W przypadku możliwego naruszenia danych osobowych trzeba uruchomić właściwą ocenę obowiązków zgłoszeniowych. Nie należy czekać z ustalaniem ról do momentu awarii.
Najczęstsze pytania o bezpieczeństwo chmury
Czy chmura jest bezpieczna?
Może być bezpieczna, jeżeli dostawca spełnia wymagania, a klient poprawnie zarządza tożsamością, konfiguracją, danymi, kopiami i monitoringiem. Bezpieczeństwo ocenia się dla konkretnej usługi i ryzyka, nie dla samego słowa „chmura”.
Kto odpowiada za bezpieczeństwo danych w chmurze?
Dostawca i klient. Dostawca zwykle odpowiada za fizyczną infrastrukturę i warstwy objęte produktem. Klient odpowiada za dane, konta, uprawnienia i konfigurację, a w IaaS także za system oraz aplikację.
Czy szyfrowanie wystarcza?
Nie. Szyfrowanie ogranicza odczyt bez klucza, ale uprawniona aplikacja lub przejęte konto może odszyfrować dane. Potrzebne są również MFA, najmniejsze uprawnienia, monitoring, kopie i proces reakcji.
Czy RODO pozwala przechowywać dane w chmurze?
Nie ma ogólnego zakazu. Administrator musi jednak dobrać procesora zapewniającego wystarczające gwarancje, zawrzeć właściwą umowę, zastosować środki adekwatne do ryzyka i ocenić lokalizację oraz ewentualne transfery danych.
Czy dostawca automatycznie wykonuje backup?
Nie należy tego zakładać. Może zapewniać odporność infrastruktury lub opcjonalną funkcję kopii, ale klient powinien ustalić zakres, retencję, lokalizację, ochronę przed usunięciem oraz test odtworzenia.
Czym różni się backup od replikacji?
Replikacja utrzymuje aktualne kopie dla dostępności i może powielić błędną zmianę. Backup zachowuje punkty w czasie, z których można odtworzyć dane po usunięciu, uszkodzeniu lub ataku.
Czy chmura prywatna jest zawsze bezpieczniejsza?
Nie. Daje inny zakres kontroli i izolacji, ale jej bezpieczeństwo zależy od projektu, kompetencji, aktualizacji, monitoringu i procedur. Dobrze skonfigurowana chmura publiczna może być bezpieczniejsza od zaniedbanego środowiska prywatnego — i odwrotnie.
Czy certyfikat dostawcy gwarantuje zgodność?
Nie. Certyfikat potwierdza określony zakres i sposób oceny w danym czasie. Organizacja nadal musi sprawdzić, czy zakres obejmuje używaną usługę i czy konfiguracja, umowa oraz procesy spełniają jej wymagania.
Źródła
- NIST Cybersecurity Framework 2.0
- NIST SP 800-210 — kontrola dostępu w systemach chmurowych
- NIST SP 800-144 — bezpieczeństwo i prywatność chmury publicznej
- ENISA — ryzyka, pytania do dostawcy i podział odpowiedzialności
- EDPB Guidelines 07/2020 — administrator i procesor
- Komisja Europejska — wymagania relacji administrator–procesor
- UODO, 13.07.2026 — weryfikacja procesora i analiza ryzyka
- CERT Polska — weryfikacja dwuetapowa
Materiał ma charakter edukacyjny. Wymagania prawne i regulacyjne należy ocenić dla organizacji, sektora, danych oraz aktualnego stanu prawnego.