Zalety i wady chmury obliczeniowej
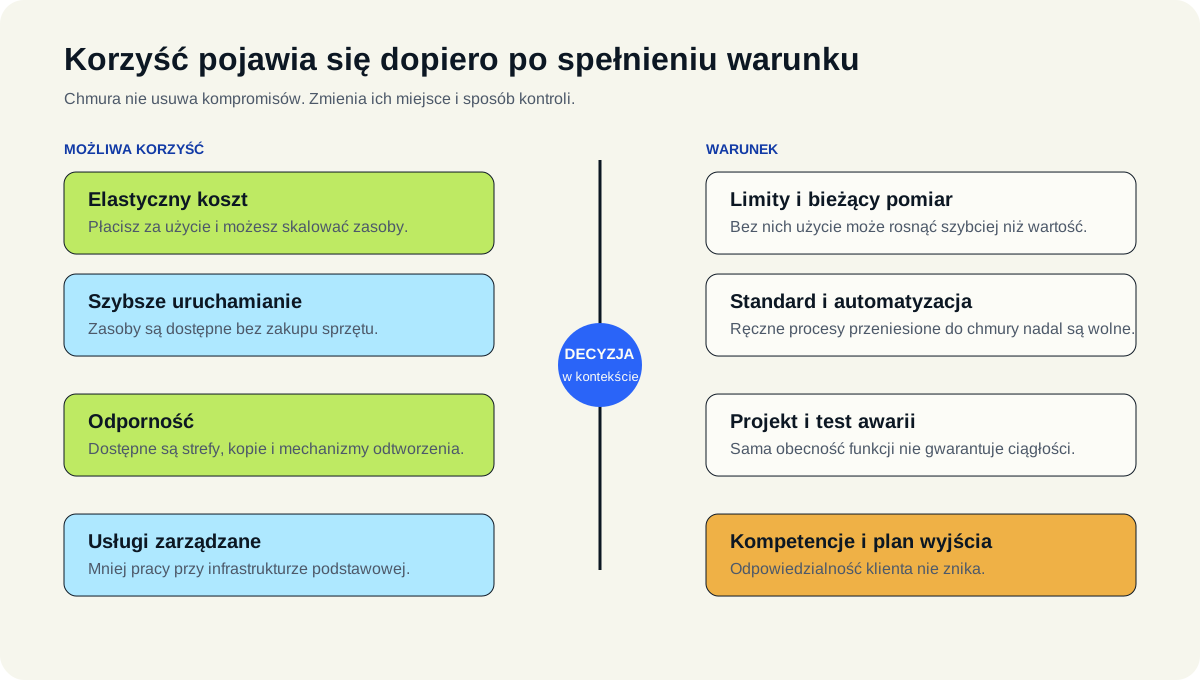
Główne zalety chmury obliczeniowej to szybkie uruchamianie zasobów, elastyczne skalowanie, niższy próg wejścia i dostęp do usług zarządzanych. Najważniejsze wady to zmienny rachunek, zależność od sieci i dostawcy, ryzyko błędnej konfiguracji oraz koszt przenoszenia danych i aplikacji. Chmura nie jest automatycznie tańsza, bezpieczniejsza ani bardziej niezawodna — wynik zależy od architektury, umowy, kompetencji i sposobu zarządzania.
Zalety i wady chmury — bilans w 60 sekund
Chmura obliczeniowa zamienia zakup części infrastruktury na dostęp do mierzalnej usługi. Dzięki temu organizacja może szybciej rozpocząć pracę, zwiększać lub zmniejszać zasoby i korzystać z gotowych baz, narzędzi analitycznych czy systemów współpracy. Ta sama elastyczność przenosi jednak odpowiedzialność na codzienne zarządzanie: nieużywany zasób może nadal generować koszt, błędne uprawnienie może odsłonić dane, a silne powiązanie z usługą utrudnić późniejszą migrację.
Co chmura może ułatwić
- uruchomienie usługi bez oczekiwania na zakup sprzętu;
- dopasowanie zasobów do zmiennego popytu;
- dostęp do aplikacji i danych z wielu lokalizacji;
- wykorzystanie usług zarządzanych i automatyzacji;
- mierzenie użycia oraz kosztu na bieżąco.
Co trzeba świadomie przejąć
- kontrolę zmiennego rachunku i limitów;
- zależność od łączności, SLA i sposobu działania dostawcy;
- bezpieczną konfigurację kont, danych i usług;
- zarządzanie zależnościami od API i formatów;
- realny plan eksportu, migracji i zakończenia umowy.
To nie są cechy absolutne. Każda korzyść ma warunki, które trzeba sprawdzić dla konkretnego obciążenia, usługi i umowy.
Najważniejsze zalety chmury obliczeniowej
Szybki start i możliwość eksperymentu
Zasób można zamówić przez panel lub API, zamiast najpierw kupować, instalować i konfigurować fizyczny sprzęt. Skraca to czas potrzebny na pilotaż, środowisko testowe albo obsługę nowego projektu. Korzyść jest największa, gdy organizacja ma zasady tworzenia zasobów, automatyzuje powtarzalne ustawienia i usuwa środowiska, które przestały być potrzebne.
Elastyczność i skalowanie
Chmura pozwala zwiększać lub zwalniać moc, pojemność i liczbę instancji wraz ze zmianą obciążenia. Jest to szczególnie użyteczne przy ruchu sezonowym, kampaniach, zadaniach wykonywanych okresowo i produktach, których popytu nie da się dokładnie przewidzieć. Skalowanie nie jest jednak magiczne: aplikacja musi być do niego przygotowana, a limity i koszt powinny być monitorowane.
Niższy próg inwestycyjny
Nie trzeba na początku kupować infrastruktury dla maksymalnego przewidywanego obciążenia. Pozwala to rozpocząć mniejszym kosztem i rozliczać zasoby w miarę użycia. Nie oznacza to automatycznie niższego kosztu całkowitego: do porównania należą również migracja, utrzymanie, licencje, wsparcie, sieć, bezpieczeństwo, kopie i wyjście z usługi.
Usługi zarządzane i dostęp przez sieć
Dostawca może utrzymywać część systemu, bazy, środowiska uruchomieniowego lub całej aplikacji. Zespół nie odtwarza wtedy każdej warstwy samodzielnie i może skupić się na własnym produkcie. Z kolei użytkownicy mogą pracować z różnych miejsc. Zakres korzyści zależy od wybranego modelu SaaS, PaaS albo IaaS, ustawień dostępu i jakości połączenia.
Zalety pracy w chmurze
W codziennej pracy w chmurze zaletą jest dostęp do tej samej wersji dokumentu, aplikacji lub danych z różnych urządzeń oraz łatwiejsza współpraca rozproszonych osób. Możliwości pracy w chmurze zależą jednak od produktu: warto sprawdzić historię wersji, role, bezpieczne udostępnianie, działanie offline i sposób odzyskania danych po omyłkowej zmianie.
Elementy do budowy odporności
Regiony, strefy, replikacja, automatyczne kopie i mechanizmy odtwarzania ułatwiają projektowanie ciągłości działania. Sama dostępność tych funkcji nie tworzy odpornej architektury. Trzeba je właściwie dobrać, skonfigurować, opłacić i testować względem założonych RTO oraz RPO. Umowa SLA także nie zastępuje planu awaryjnego.
Wady chmury obliczeniowej i jej ograniczenia
Zależność od sieci
Awaria łącza, duże opóźnienie lub przerwa po stronie usługi może ograniczyć dostęp. Krytyczne procesy potrzebują łączy zapasowych, trybu offline albo środowiska lokalnego.
Zmienny rachunek
Koszt rośnie z użyciem, transferem, logami, kopiami i dodatkowymi usługami. Bez właścicieli, budżetów oraz alertów łatwo utrzymać zasoby, które nie tworzą wartości.
Zależność od dostawcy
Własnościowe API, formaty i usługi zarządzane mogą obniżać koszt pracy dziś, ale zwiększać nakład późniejszej migracji.
Ryzyko konfiguracji
Dostawca chroni część stosu, lecz klient nadal zarządza m.in. kontami, danymi, uprawnieniami i częścią ustawień. Błąd klienta może ominąć mocne zabezpieczenia platformy.
Warunki usługi i jurysdykcja
Klient działa w granicach regionów, funkcji, harmonogramów zmian i warunków operatora. Zakres audytu i odpowiedzialności trzeba sprawdzić przed migracją.
Nowa złożoność operacyjna
Automatyzacja, tożsamość, sieć, obserwowalność i koszt wymagają praktyki. Przeniesienie starego systemu bez zmiany sposobu pracy może zachować stare problemy i dodać nowe.
Wady chmury internetowej są podobne z perspektywy użytkownika: bez połączenia część funkcji może nie działać, synchronizacja może powielić omyłkowe usunięcie, a zakończenie abonamentu wymaga wcześniejszego eksportu. Więcej o plikach, synchronizacji i kopiach opisuje przewodnik „Chmura internetowa — co to jest i jak działa?”.
| Obietnica | Kiedy może być prawdziwa | Jak ją zmierzyć |
|---|---|---|
| Niższy koszt | Obciążenie jest zmienne, a nieużywane zasoby są wyłączane | Pełny koszt usługi, obsługi, transferu i wyjścia |
| Wyższa dostępność | Architektura używa odpowiednich stref i przetestowanego odtworzenia | RTO, RPO, liczba incydentów i wynik testu |
| Lepsze bezpieczeństwo | Klient poprawnie konfiguruje dostęp, dane, logi i kopie | Pokrycie MFA, wynik przeglądu ról i czas reakcji |
| Szybsze zmiany | Środowisko i wdrożenia są ustandaryzowane oraz automatyzowane | Czas od decyzji do bezpiecznego wdrożenia |
Kiedy obietnica staje się realną korzyścią?
| Obietnica | Kiedy jest zaletą | Możliwa wada | Co mierzyć lub sprawdzić |
|---|---|---|---|
| Szybki start | Zasoby są tworzone według zatwierdzonego wzorca | Chaos i niekontrolowane środowiska | Czas wdrożenia, liczba nieużywanych zasobów |
| Elastyczne skalowanie | Popyt naprawdę się zmienia, a aplikacja obsługuje skalowanie | Rachunek rośnie równie szybko jak ruch | Koszt na użytkownika, transakcję lub zadanie |
| Niższy koszt wejścia | Nie trzeba kupować infrastruktury na zapas | Stałe, wysokie użycie może kosztować więcej | Pełny TCO dla tego samego okresu i SLA |
| Usługi zarządzane | Zespół rzeczywiście rezygnuje z części własnych operacji | Silna zależność od API i sposobu działania usługi | Czas obsługi, zakres odpowiedzialności, test eksportu |
| Odporność geograficzna | System korzysta z wielu lokalizacji i jest testowany | Większa złożoność i koszt transferu | Realne RTO, RPO i wynik ćwiczenia awarii |
| Płatność za użycie | Zasoby są wyłączane i dopasowywane do popytu | Marnotrawstwo i nieprzewidywalność | Budżety, alerty, wykorzystanie i koszt jednostkowy |
| Dostęp przez sieć | Użytkownicy mają stabilne, bezpieczne połączenie | Brak sieci zatrzymuje lub ogranicza pracę | Dostępność łącza, opóźnienie i tryb awaryjny |
Tabela jest narzędziem do stawiania pytań, a nie punktacją produktu. Wymagania należy ustalić osobno dla każdego systemu i procesu.
Czy chmura jest tańsza od własnego serwera?
Czasami, ale nie z definicji. Chmura często zmniejsza koszt wejścia i ryzyko zakupu zbyt dużej infrastruktury. Może być korzystna dla zmiennego popytu, krótkich projektów i usług, których utrzymywanie samodzielnie pochłania dużo pracy. Stabilne, stale wykorzystywane obciążenie może natomiast uzasadniać środowisko lokalne lub hybrydowe, zwłaszcza jeśli organizacja ma już sprzęt, kompetencje i właściwe warunki.
FinOps Foundation traktuje koszt jako jedną z kilku osi wartości. Zaleca mierzenie wykorzystania i świadome kompromisy między kosztem, wydajnością, jakością oraz ryzykiem. Praktyczny miernik powinien łączyć rachunek z wynikiem, np. kosztem obsłużonego użytkownika, transakcji, raportu albo środowiska testowego — nie tylko z sumą faktury.
Czy chmura jest bezpieczniejsza?
Nie można odpowiedzieć samą nazwą modelu. Dostawca może inwestować w fizyczną ochronę, aktualizacje platformy, wykrywanie zagrożeń i odporność na skalę niedostępną dla małego zespołu. Klient nadal może jednak pozostawić publiczny zasób, nadać nadmierne uprawnienia, nie zabezpieczyć klucza albo nie przetestować odtworzenia. O wyniku decydują oba elementy oraz ich poprawne połączenie.
Przed wyborem trzeba ustalić granicę obowiązków, wymagania dla danych, dostęp administracyjny, logowanie, szyfrowanie, kopie, reagowanie na incydent i możliwość audytu. Szczegółową listę zawiera checklista bezpieczeństwa danych w chmurze.
Vendor lock-in i możliwość zmiany dostawcy
Vendor lock-in oznacza, że koszt, czas albo ryzyko zmiany rozwiązania stają się wysokie z powodu zależności technicznych, danych, umowy lub kompetencji. Usługa własnościowa może dawać dużą przewagę i jej użycie nie jest automatycznie błędem. Decyzja powinna jednak uwzględniać format eksportu, dostępne API, licencje, ilość danych, koszt przeniesienia, możliwość odtworzenia poza usługą i elementy aplikacji wymagające przebudowy.
Kiedy przewaga chmury jest największa?
Przewaga jest największa, gdy organizacja potrafi wskazać mierzalną wartość szybszego startu lub elastyczności, usuwa dzięki usługom zarządzanym realną pracę, mierzy koszt jednostkowy i akceptuje ryzyko umowne oraz techniczne. Jeśli rachunek, odpowiedzialność albo plan wyjścia pozostają nieznane, korzyść jest założeniem, a nie wynikiem.
Lista kontrolna przed decyzją
- Cel: jaki mierzalny problem ma rozwiązać zmiana?
- Dopasowanie: czy architektura toleruje sieć, opóźnienie i sposób skalowania?
- Koszt: czy policzono co najmniej dwa scenariusze TCO i koszt jednostkowy?
- Dane: gdzie znajdują się dane podstawowe, kopie, logi i metadane?
- Odpowiedzialność: co dokładnie zabezpiecza dostawca, a co klient?
- Ciągłość: czy SLA, RTO i RPO odpowiadają skutkom przerwy oraz zostały przetestowane?
- Operacje: kto odpowiada za konfigurację, monitoring, koszt, aktualizacje i incydenty?
- Wyjście: czy wykonano próbę eksportu i oszacowano czas oraz koszt migracji?
- Decyzja: czy wynik wskazuje chmurę, środowisko lokalne, model hybrydowy czy najpierw pilotaż?
Najczęstsze pytania o zalety i wady chmury
Jakie są największe zalety chmury obliczeniowej?
Szybkie uruchamianie zasobów, elastyczne skalowanie, niższy próg inwestycyjny, dostęp do usług zarządzanych i możliwość bieżącego mierzenia użycia. Każda z tych korzyści wymaga właściwej architektury oraz zarządzania.
Jaka jest największa wada chmury?
Nie ma jednej wady dla każdego przypadku. Najczęściej znaczenie mają zależność od sieci i dostawcy, zmienny koszt, odpowiedzialność za konfigurację oraz nakład potrzebny do późniejszej migracji.
Czy chmura zawsze obniża koszty?
Nie. Może zmniejszyć koszt wejścia i dobrze obsłużyć zmienny popyt, ale stałe obciążenie albo źle zarządzane zasoby mogą być droższe. Potrzebne jest porównanie pełnego TCO dla tego samego poziomu usługi.
Czy dane w chmurze są bezpieczne?
Mogą być bezpieczne, jeżeli dostawca spełnia wymagania, a klient poprawnie zarządza kontami, uprawnieniami, konfiguracją, kopiami i monitoringiem. Sama migracja nie stanowi zabezpieczenia.
Co się dzieje podczas awarii internetu?
Usługi wymagające sieci mogą stać się niedostępne. Skutek zależy od łączy zapasowych, trybu offline, lokalnych kopii i projektu procesu awaryjnego.
Na czym polega vendor lock-in?
To sytuacja, w której zmiana rozwiązania jest kosztowna lub trudna z powodu API, formatów danych, architektury, umowy albo kompetencji. Ogranicza go test eksportu i plan wyjścia przygotowany przed wdrożeniem.
Czy chmura jest dobrym wyborem dla małej firmy?
Często może być, szczególnie w modelu SaaS, jeśli gotowa usługa spełnia wymagania i ogranicza pracę administracyjną. Trzeba nadal sprawdzić koszt, dostęp, kopie, warunki przetwarzania danych i możliwość eksportu.
Kiedy model hybrydowy jest rozsądniejszy?
Gdy część obciążeń korzysta z elastyczności chmury, a inne wymagają pracy lokalnej, szczególnej integracji albo innego poziomu kontroli. Model hybrydowy dodaje jednak koszt i złożoność integracji.
Źródła i zakres weryfikacji
Definicje i zalecenia sprawdzono 28 sierpnia 2026 r. Tekst opisuje mechanizmy i kryteria, nie gwarantuje wyniku konkretnej usługi.
- NIST SP 800-146 — Cloud Computing Synopsis and Recommendations — korzyści, ograniczenia, migracja, ciągłość oraz analiza kosztu całkowitego.
- ENISA — Cloud Security Guide for SMEs — szanse, ryzyka i pytania do dostawcy.
- FinOps Framework oraz Usage Optimization — wartość, odpowiedzialność kosztowa i dopasowanie zasobów do użycia.
- Komisja Europejska — Data Act explained i EUR-Lex, rozporządzenie (UE) 2023/2854 — aktualne zasady przełączania usług przetwarzania danych.