Komunikat chmurowy KNF — aktualny status, DORA i wymagania
Komunikat chmurowy UKNF z 23 stycznia 2020 r. nie obowiązuje od 17 stycznia 2025 r. Urząd KNF odwołał go w dniu rozpoczęcia stosowania rozporządzenia DORA. Dziś podmiot finansowy powinien ustalać obowiązki na podstawie DORA, jej aktów wykonawczych, polskich przepisów sektorowych i konkretnego charakteru usługi ICT. Dawne pojęcie „outsourcingu szczególnego chmury obliczeniowej” nie jest automatycznie tym samym co usługa ICT wspierająca „krytyczną lub istotną funkcję” w DORA.
Czy komunikat chmurowy KNF nadal obowiązuje?
Nie. Komunikat UKNF dotyczący przetwarzania informacji w chmurze publicznej lub hybrydowej został wydany 23 stycznia 2020 r. jako krajowy model referencyjny i akt „soft law”. Komisja Nadzoru Finansowego poinformowała następnie, że Urząd KNF odwołuje go 17 stycznia 2025 r. Powodem była zbieżność jego zakresu z powszechnie obowiązującym rozporządzeniem DORA i aktami, które je uzupełniają.
| Data | Zdarzenie | Znaczenie na 28 sierpnia 2026 r. |
|---|---|---|
| 23.01.2020 | UKNF wydaje komunikat dotyczący chmury publicznej i hybrydowej | Dokument historyczny; opisywał ówczesny model referencyjny |
| 17.01.2025 | Rozpoczyna się stosowanie DORA; UKNF odwołuje komunikat | Wymagań z komunikatu nie przedstawia się jako bieżącego reżimu |
| 06.08.2025 | Ogłoszono polską ustawę uzupełniającą krajowe ramy stosowania DORA | Ustawa określa m.in. krajowe zadania, kanały i terminy sprawozdawcze |
| 28.08.2026 | Data weryfikacji tego opracowania | Przed decyzją trzeba nadal sprawdzić aktualne akty i komunikaty UKNF |
Kogo dotyczył komunikat, a kogo dotyczy DORA?
Komunikat z 2020 r. posługiwał się szerokim pojęciem podmiotu nadzorowanego na rynku finansowym. Jego model referencyjny odnosił się do przetwarzania w chmurze publicznej lub w publicznej części chmury hybrydowej, gdy przetwarzano informacje prawnie chronione albo występował outsourcing szczególny. Dokument nie dotyczył chmury prywatnej; przewidywał też odrębne podejście do środowisk testowych i rozwojowych bez informacji prawnie chronionych.
Obecny zakres podmiotowy wynika przede wszystkim z art. 2 DORA. Obejmuje on m.in. instytucje kredytowe, instytucje płatnicze i pieniądza elektronicznego, firmy inwestycyjne, część podmiotów rynku kapitałowego, zarządzających funduszami, zakłady ubezpieczeń i reasekuracji, określonych pośredników, instytucje pracowniczych programów emerytalnych, dostawców usług finansowania społecznościowego oraz dostawców usług w zakresie kryptoaktywów. Katalog zawiera wyłączenia, a wobec niektórych podmiotów stosuje się uproszczone ramy lub szczególne zasady proporcjonalności.
Nie wystarczy więc odpowiedź „firma podlega KNF”. Trzeba ustalić dokładną kategorię z art. 2 i art. 16 DORA, przepisy sektorowe oraz możliwe wyłączenia. Zewnętrzny dostawca chmury nie przejmuje odpowiedzialności podmiotu finansowego: art. 28 DORA stanowi, że podmiot finansowy nadal odpowiada za wykonanie swoich obowiązków.
Outsourcing szczególny a funkcja krytyczna lub istotna
W historycznym komunikacie outsourcing szczególny chmury obliczeniowej oznaczał powierzenie czynności lub funkcji, których brak albo przerwa wskutek awarii lub naruszenia bezpieczeństwa mogłyby w ocenie podmiotu istotnie wpłynąć na ciągłość spełniania warunków prowadzenia działalności nadzorowanej albo istotnie zagrozić wynikom finansowym, niezawodności lub ciągłości tej działalności.
DORA używa innego pojęcia: krytycznej lub istotnej funkcji. Jest to funkcja, której zakłócenie w istotny sposób pogorszyłoby wyniki finansowe, stabilność lub ciągłość usług i działalności podmiotu albo której wadliwe lub nieudane wykonanie istotnie pogorszyłoby ciągłą zgodność z warunkami zezwolenia lub innymi obowiązkami prawa usług finansowych.
Komunikat z 2020 r. i DORA — mapa różnic
| Obszar | Komunikat UKNF z 2020 r. | Podejście aktualne |
|---|---|---|
| Status | Akt soft law i model referencyjny | DORA jest rozporządzeniem UE stosowanym bezpośrednio; komunikat odwołano |
| Zakres technologiczny | Chmura publiczna i publiczna część chmury hybrydowej | Umowy dotyczące usług ICT, nie tylko usług nazwanych „chmurą” |
| Kwalifikacja | Informacja prawnie chroniona i outsourcing szczególny | Usługa ICT oraz funkcja krytyczna lub istotna; osobno inne prawo sektorowe |
| Lokalizacja | Rekomendacja EOG, z dodatkowymi zastrzeżeniami | Wskazanie regionów lub krajów i ocena ryzyka; brak ogólnego nakazu „tylko EOG” w DORA |
| Informowanie nadzoru | Historyczny formularz i termin przed rozpoczęciem przetwarzania | Rejestr umów, raporty SPR-PF oraz odrębne zgłaszanie poważnych incydentów |
| Łańcuch dostaw | Poddostawcy w łańcuchu outsourcingowym | Ocena podwykonawstwa, koncentracji i zdolności do nadzoru, doprecyzowana w RTS 2025/532 |
Analiza ryzyka przed wyborem chmury
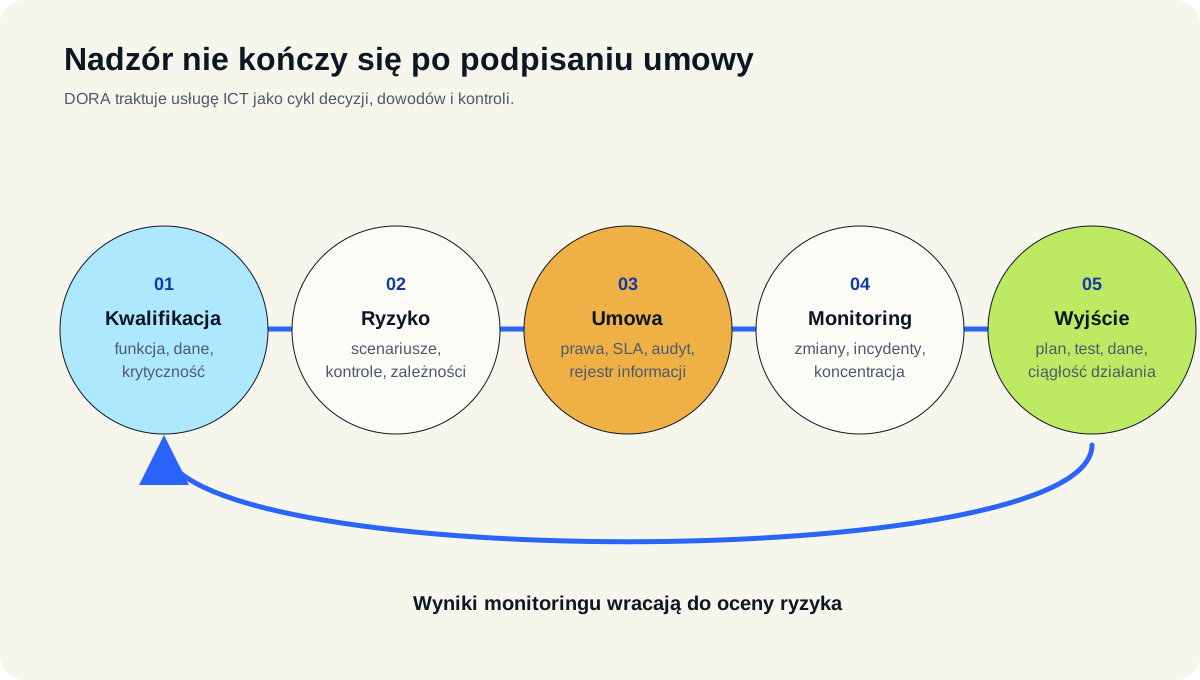
Analiza nie powinna ograniczać się do certyfikatu dostawcy lub oceny samej marki. Art. 28 ust. 4 DORA wymaga przed zawarciem umowy ustalenia, czy usługa wspiera funkcję krytyczną lub istotną, sprawdzenia warunków nadzorczych, oceny stosownych rodzajów ryzyka, należytej staranności wobec dostawcy oraz konfliktów interesów. Art. 29 dodaje ocenę koncentracji: zastępowalności dostawcy, liczby zależności od jednej grupy i ryzyka długiego łańcucha podwykonawców.
- Funkcja i skutek: proces wspierany przez usługę, zależności, wpływ niedostępności oraz wymagane RTO i RPO.
- Dane: klasy informacji, poufność, integralność, dostępność, retencja, kopie, klucze szyfrujące i możliwość odzyskania.
- Dostawca: kondycja, zasoby, standardy bezpieczeństwa, wyniki kontroli, historia incydentów i zdolność wsparcia.
- Architektura: model współodpowiedzialności, tożsamość, sieć, konfiguracja, monitoring i rozdzielenie środowisk.
- Koncentracja: zastępowalność usługi, wspólne zależności, zamknięte formaty, wolumen danych i realny czas migracji.
- Jurysdykcja: siedziba dostawcy i podwykonawców, miejsca świadczenia usługi, przechowywania oraz przetwarzania danych.
- Podwykonawstwo: istotne części usługi, warunki dalszego powierzenia, prawo sprzeciwu lub rozwiązania i możliwość skutecznego nadzoru.
- Wyjście: scenariusz planowy i awaryjny, alternatywa, koszty, zasoby, okres przejściowy i test odtworzenia.
Ocena powinna odnosić się do konkretnej usługi i konfiguracji, a nie wyłącznie do całej platformy chmurowej. Inne ryzyko ma standardowy pakiet SaaS, inne zarządzana baza danych, a jeszcze inne własna aplikacja w IaaS. Granice odpowiedzialności dla tych modeli opisuje przewodnik po IaaS, PaaS i SaaS.
Co powinna obejmować umowa z dostawcą?
DORA rozdziela warstwę podstawową od wymagań podwyższonych. Każda objęta umowa o korzystanie z usług ICT powinna w formie pisemnej jasno przypisywać prawa i obowiązki oraz obejmować elementy z art. 30 ust. 2. Należą do nich opis usług i zasad podwykonawstwa, miejsca świadczenia i przetwarzania, ochrona danych, dostęp i zwrot danych, SLA, pomoc przy incydencie, współpraca z organami oraz warunki wypowiedzenia.
Jeżeli usługa wspiera funkcję krytyczną lub istotną, art. 30 ust. 3 wymaga dodatkowo m.in. mierzalnych celów SLA, obowiązków informacyjnych dostawcy, planów awaryjnych i zabezpieczeń, odpowiednich zobowiązań dotyczących testów, skutecznych praw dostępu, kontroli i audytu oraz uzgodnień wspierających strategię wyjścia. Rozporządzenie delegowane 2024/1773 rozwija treść polityki zarządzania takimi umowami, a rozporządzenie 2025/532 doprecyzowuje ocenę podwykonawstwa.
Lokalizacja i przetwarzanie danych
Historyczny komunikat rekomendował lokalizację centrów przetwarzania danych w EOG, a dla określonych operatorów usług kluczowych lub infrastruktury krytycznej wskazywał pierwszeństwo lokalizacji w Polsce przy spełnieniu opisanych warunków. Po odwołaniu komunikatu nie należy powtarzać tej rekomendacji jako samodzielnego, aktualnego wymogu KNF.
DORA wymaga, aby umowa wskazywała regiony lub kraje, w których usługi są świadczone i dane są przetwarzane, w tym przechowywane, oraz przewidywała uprzednie powiadomienie o zmianie tych miejsc. Lokalizacja w państwie trzecim wchodzi także do oceny ryzyka, egzekwowalności prawa i podwykonawstwa. DORA nie ustanawia jednak ogólnej zasady, że każda usługa chmurowa musi działać wyłącznie w Polsce albo EOG.
Osobno pozostają przepisy o ochronie danych osobowych, tajemnicach zawodowych, outsourcingu sektorowym i transferach do państw trzecich. Dlatego „region UE” jest parametrem technicznym, a nie pełną odpowiedzią regulacyjną. Trzeba też ustalić miejsca kopii, logów, wsparcia administracyjnego, telemetrii i odzyskiwania. Techniczne kontrole dostępu, szyfrowania i kopii omawia checklista bezpieczeństwa danych w chmurze.
Audyt, kontrola i monitoring dostawcy
Dla usług wspierających funkcje krytyczne lub istotne umowa powinna zapewniać skuteczne prawa dostępu, kontroli i audytu dla podmiotu finansowego, wyznaczonej strony trzeciej oraz właściwych organów, a także współpracę dostawcy podczas kontroli na miejscu. Art. 28 ust. 6 nakazuje ustalać zakres i częstotliwość audytów z wyprzedzeniem według ryzyka oraz zapewnić odpowiednie kompetencje audytorów przy złożonych usługach.
Raport niezależnego audytu, certyfikat lub audyt grupowy może być użytecznym dowodem, ale nie powinien pozostawiać luki w skutecznym monitorowaniu. Trzeba sprawdzić zakres usługi i regionu, okres badania, wyłączenia, zastrzeżenia oraz plan usunięcia niezgodności. DORA przewiduje szczególną możliwość dla mikroprzedsiębiorstwa, aby prawa audytowe zostały powierzone niezależnej stronie trzeciej wskazanej przez dostawcę, przy zachowaniu prawa żądania informacji i poświadczenia wyników.
Exit plan i ciągłość działania
Dla usługi ICT wspierającej funkcję krytyczną lub istotną strategia wyjścia nie jest samym zapisem o eksporcie. Art. 28 ust. 8 DORA wymaga, aby była kompleksowa, udokumentowana, odpowiednio testowana i okresowo przeglądana. Powinna uwzględniać awarię dostawcy, pogorszenie jakości, nieudane świadczenie usługi, rozwiązanie umowy oraz możliwość przeniesienia usługi i danych do alternatywnego dostawcy albo do środowiska wewnętrznego bez niedopuszczalnego zakłócenia działalności.
- Wyzwalacze: naruszenie, utrata zgodności, długotrwała awaria, istotna zmiana, niewypłacalność lub decyzja biznesowa.
- Właściciele: role decyzyjne, techniczne, prawne, bezpieczeństwa, biznesowe i komunikacyjne.
- Dane i konfiguracja: format eksportu, klucze, logi, metadane, obrazy, kod, zależności oraz potwierdzenie usunięcia.
- Alternatywa: wskazany dostawca, rozwiązanie wewnętrzne albo bezpieczne wygaszenie procesu.
- Okres przejściowy: dalsze świadczenie usługi, pomoc migracyjna, koszt, zasoby i mierzalne etapy.
- Test: próba eksportu, odtworzenia i działania krytycznego procesu, nie tylko przegląd dokumentu.
Plan powinien odpowiadać wybranemu modelowi chmury publicznej, prywatnej lub hybrydowej. Architektura wielochmurowa może ograniczyć niektóre zależności, ale nie tworzy automatycznie gotowego wyjścia — wymaga zgodnych danych, konfiguracji, kompetencji i regularnych testów.
Zgłoszenia do KNF i rejestr informacji DORA
Historyczny komunikat przewidywał poinformowanie UKNF co do zasady 14 dni przed rozpoczęciem przetwarzania w przypadkach outsourcingu szczególnego albo informacji prawnie chronionych, na formularzu stanowiącym jego załącznik. Po odwołaniu komunikatu nie jest to właściwa podstawa bieżącego zgłoszenia.
W aktualnym reżimie podmioty finansowe prowadzą rejestr wszystkich ustaleń umownych dotyczących usług ICT i rozróżniają umowy wspierające funkcje krytyczne lub istotne. Według aktualnej informacji UKNF formularz SPR-PF-17 dotyczy rocznej informacji o nowych ustaleniach, SPR-PF-18 — pełnego rejestru lub jego części przekazywanej na żądanie, SPR-PF-19 — planowanej umowy wspierającej funkcję krytyczną lub istotną, a SPR-PF-20 — sytuacji, gdy wspierana funkcja stała się krytyczna lub istotna.
UKNF wskazuje System Sprawozdawczości DORA jako kanał dla sprawozdań innych niż incydenty i cyberzagrożenia. Poważne incydenty ICT zgłasza się w odrębnym systemie obsługi incydentów. Klasyfikacja incydentu, terminy i treść raportów wynikają z DORA oraz aktów 2024/1772, 2025/301 i 2025/302 — nie z samego faktu, że awaria dotyczy chmury. Przed wysłaniem należy sprawdzić najnowszą instrukcję, formularz i dostępność kanału na stronie UKNF.
Robocza lista dokumentów przed uruchomieniem usługi
Mapa usług i funkcji
Opis usługi ICT, wspieranych procesów, klasyfikacja funkcji, właściciele oraz zależności techniczne i biznesowe.
Ocena i due diligence
Ryzyka bezpieczeństwa, koncentracji, jurysdykcji, podwykonawstwa i ciągłości wraz z decyzją oraz akceptacją ryzyka.
Macierz klauzul
Wskazanie dokumentu i punktu, w którym zapisano każdy element art. 30 DORA oraz wymagania sektorowe.
Plan monitoringu
SLA, wskaźniki ryzyka, incydenty, zmiany dostawcy, audyty, certyfikaty i harmonogram raportowania do organu zarządzającego.
BCP i plan wyjścia
Scenariusze, alternatywy, dane, okres przejściowy, odpowiedzialności oraz dowody z testów.
Rejestr i zgłoszenia
Wpis do rejestru informacji, identyfikatory, terminy SPR-PF, kanały oraz procedura obsługi poważnego incydentu.
Lista porządkuje materiał dowodowy, lecz nie przesądza zgodności konkretnej organizacji. Zakres należy zweryfikować z aktualnymi przepisami i właściwymi specjalistami.
Najczęstsze pytania o komunikat chmurowy KNF
Czy komunikat chmurowy KNF nadal obowiązuje?
Nie. UKNF odwołał komunikat 17 stycznia 2025 r., w dniu rozpoczęcia stosowania DORA. Dokument z 2020 r. ma dziś znaczenie historyczne, a bieżące obowiązki trzeba ustalać na podstawie DORA, aktów wykonawczych i właściwego prawa krajowego oraz sektorowego.
Czy DORA dotyczy każdej firmy korzystającej z chmury?
Nie. DORA dotyczy kategorii podmiotów finansowych wymienionych w art. 2, z uwzględnieniem wyłączeń, uproszczonych ram i proporcjonalności. Inne firmy mogą podlegać odmiennym przepisom o cyberbezpieczeństwie, danych i outsourcingu.
Czy outsourcing szczególny oznacza dziś funkcję krytyczną lub istotną?
Nie automatycznie. „Outsourcing szczególny chmury obliczeniowej” był pojęciem z odwołanego komunikatu. DORA definiuje „krytyczną lub istotną funkcję” odrębnie, dlatego kwalifikację należy przeprowadzić ponownie według aktualnych kryteriów.
Czy każda umowa chmurowa wspiera funkcję krytyczną lub istotną?
Nie. O wyniku decyduje funkcja wspierana przez usługę i materialny skutek jej zakłócenia, a nie nazwa produktu. Wszystkie objęte umowy ICT trafiają jednak do rejestru informacji, z rozróżnieniem funkcji krytycznych lub istotnych.
Czy dane podmiotu finansowego muszą być przechowywane w Polsce?
DORA nie ustanawia ogólnego nakazu przechowywania każdej kategorii danych wyłącznie w Polsce ani EOG. Wymaga wskazania lokalizacji i oceny ryzyka. Ograniczenia mogą jednak wynikać z innych przepisów, rodzaju informacji, transferu danych lub wymagań sektorowych.
Czy certyfikat dostawcy zastępuje prawo audytu?
Nie należy zakładać takiego automatyzmu. Certyfikat lub niezależny raport może wspierać ocenę, ale zakres kontroli musi odpowiadać ryzyku, a dla funkcji krytycznych lub istotnych umowa ma zapewniać skuteczne prawa wymagane przez art. 30 DORA.
Kiedy trzeba poinformować KNF o planowanej umowie ICT?
Gdy umowa dotyczy usługi ICT wspierającej funkcję krytyczną lub istotną, obecne polskie zasady przewidują informację niezwłocznie, najpóźniej 14 dni przed związaniem się jej postanowieniami. Dla funkcji, która później stała się krytyczna lub istotna, termin liczy się od tej zmiany. Należy sprawdzić aktualny formularz UKNF.
Czy można nadal używać checklisty z komunikatu z 2020 r.?
Wyłącznie pomocniczo i historycznie. Nie wolno traktować jej jako dowodu zgodności z DORA. Każdy element trzeba zestawić z aktualnym rozporządzeniem, RTS, ITS, polską ustawą oraz przepisami właściwymi dla danego sektora.
Źródła urzędowe i zakres weryfikacji
Stan prawny i materiały UKNF sprawdzono 28 sierpnia 2026 r. Opis wymagań jest skrótem edukacyjnym; przywołane akty mają pierwszeństwo.
- KNF — odwołanie „Komunikatu chmurowego” 17 stycznia 2025 r. — oficjalna informacja o utracie aktualności dokumentu.
- Komunikat UKNF z 23 stycznia 2020 r. (PDF) — źródło historycznych definicji i wymagań.
- KNF — centrum informacji o DORA — aktualna lista rozporządzenia, RTS, ITS i materiałów nadzorczych.
- Rozporządzenie (UE) 2022/2554 — DORA — w szczególności art. 2, 3 oraz 28–30.
- Rozporządzenie delegowane (UE) 2024/1773 — polityka umów ICT wspierających funkcje krytyczne lub istotne.
- Rozporządzenie delegowane (UE) 2025/532 — ocena podwykonawstwa takich usług ICT.
- Rozporządzenie wykonawcze (UE) 2024/2956 — wzory rejestru informacji.
- Ustawa z 25 czerwca 2025 r., Dz.U. 2025 poz. 1069 — krajowe ramy i terminy związane z DORA.
- UKNF — obowiązki sprawozdawcze DORA oraz Systemy DORA — formularze, terminy i kanały przekazywania informacji.